Kétpercenként új androidos kártevő születik
Okostelefonra is vírusírtót telepíthetünk?
Az elmúlt hónapokban tömegével jelentek meg az új andoridos kártevők, a bűnözők ráadásul egyre összetettebb támadásokat valósítanak meg.
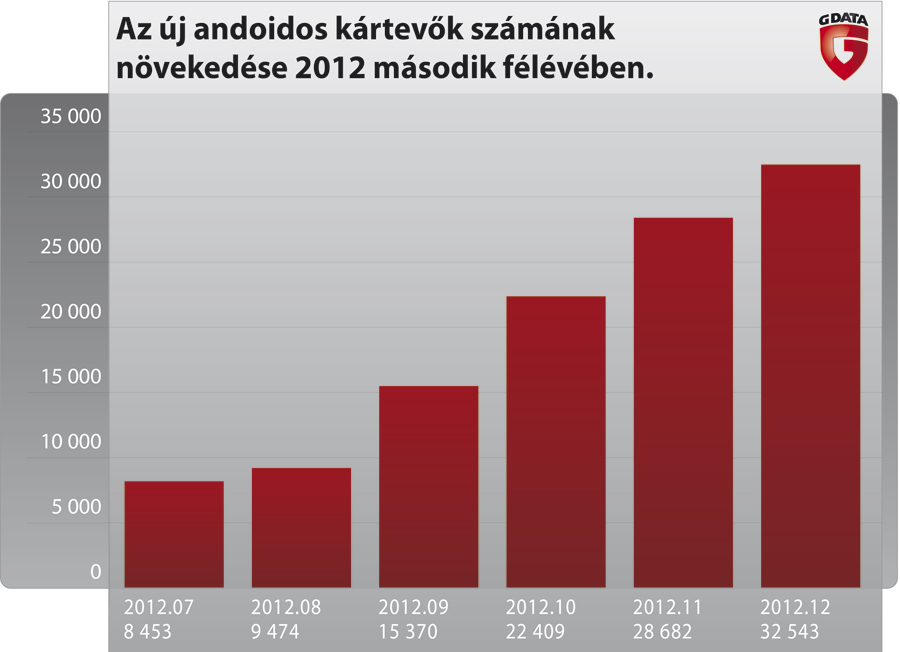
Az Android operációs rendszerrel rendelkező okostelefonok és tablet-PC-k birtokosai egyre inkább a kártevő-fejlesztők fókuszába kerülnek. A G Data 2012 második félévéről szóló elemzése kimutatta: az operációs rendszerre kifejlesztett kártékony programok mennyisége az első félévhez képest ötszörösére nőtt, így az év végére elérte eddigi legnagyobb, közel 140 000-es számot.
„Folyamatosan regisztráljuk az új androidos kártevőket, és azt is észleltük, hogy a bűnözők a fertőzött eszközöket már botnetekbe kötik, és azokat a PC-khez hasonlóan felhasználják más platformok megtámadására, valamint kéretlen reklámüzenetek terjesztésére” – magyarázza Ralph Benzmüller, a G Data víruslaboratóriumának vezetője.
Ma már átlagosan minden második percben megszületik egy új androidos kártevő. A terjesztésre az elkövetők már bizonyítottan sikeres internetes bűnözési stratégiákat használnak, például ismert alkalmazások manipulált másolatait szórják szét különböző weboldalakon és fájlcserélő hálózatokon.
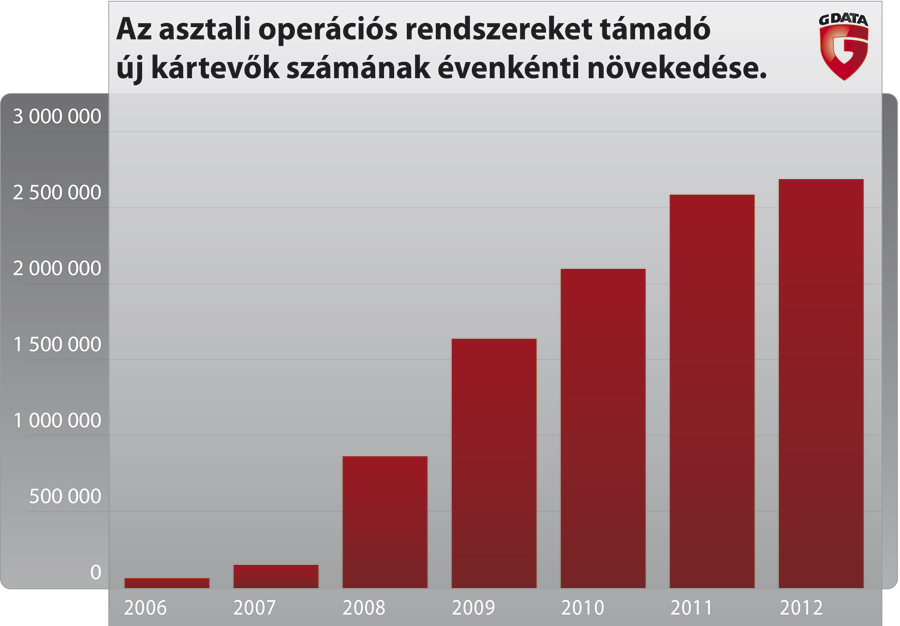
Miközben az okostelefonokat támadó vírusok piaca kivirágzik, az asztali számítógépeket fenyegető kártevők szaporodási üteme lelassult. 2012-ben összesen több mint 2,6 millió új kártékony programot fedeztek fel, ami alig 50 ezerrel több, mint az előző évben megjelent károkozók száma. A lassulásban ugyanakkor szerepet játszik az is, hogy új, kifinomultabb technikák jelentek meg a kártevőkben, melyek szükségtelenné tették a nagyszámú variáns létrehozását. Az asztali gépeket támadó kártevők 99,8%-ka a windowsos PC-ket fenyegeti, a legtöbb közöttük a trójai.
Mivel csak alig több mint három évtizede veszek részt számítástechnikai fejlesztési projektekben, ezért nyilván korlátozott a rálátásom a területre.
–
De annyit még én is tudok a témáról, hogy már a 70-es években egészen pontosan definiálták, hogyan lehet vírusmentes számítástechnikai rendszereket készíteni.
–
Erről akkoriban a Pentagon készített is egy „Trusted computer systems” (lényegében: „biztonságos számítógéprendszerek”) című tanulmányt, amit nyilvánosan is publikált. Tehát csak az nem olvasta el, aki nem akarta.
–
Naná, hogy senki sem akarta elolvasni, ennek megfelelően senki sem állt neki vírusmentes kommersz számítástechnikai rendszereket fejleszteni.
Hanem csak gányoltak gőzerővel, mert az sokkal kisebb szellemi erőfeszítést igényel.
–
A kérdés viszont az, hogy ha a biztosító nem fizet a nyitva hagyott lakásból ellopott értékekért, akkor vajon miért a vírusprogramok íróit nevezzük „bűnözőknek”, és miért nem inkább a vírusokkal szemben védetlen rendszerek készítőik vádoljuk meg különösen nagy kárt okozó gondatlanságért?
–
A számítástechnikai eszközök sebezhetőségét a trehány és lusta fejlesztők már a hardware szintjén megteremtik, mivel a tesztelés egyszerűsítése érdekében rengeteg „hátsó kaput” hagynak a processzor funkciói között, amit aztán bárki rosszhiszeműen is használhat.
–
További hatalmas sebezhető felületet eredményez az utasításkészlet és a programstruktúra dilettáns felépítése, ahol a „sürgősség” fogalmát rendszeresen összekeverik a „hatáskör” fogalmával.
Elmagyarázom, milyen katasztrofális tévedésről és mélyfekete ostobaságról van itt szó.
–
A társadalomban például a tűzoltó rendelkezik a legmagasabb sürgősséggel, és a parlament rendelkezik a legmagasabb szintű (jogalkotói) hatáskörrel.
Ha tehát valaki a sürgősség és a hatáskör fogalmát összemossa, akkor máris lehetőséget ad arra, hogy ha valaki tűzoltónak adja ki magát, akkor akár alkotmányt is módosíthasson.
–
Az IBM PC-nél ez a beteg szemlélet már vírus nélkül is durva következményekkel jár. Ha például egy karcos CD-t rakunk a leolvasóba, akkor addig nem tudjuk használni a Windows Explorert, amíg az a hülye CD-olvasó fel nem ismeri, hogy milyen lemez van benne.
–
Ugyanis a CD-olvasó programjának „sürgőssége” az ostoba, félművelt programfejlesztők szerint egyben azt is jelenti, hogy joga van a processzort kisajátítani egészen addig, amíg be nem fejezi, amit elkezdett. És ha ez a kis program véletlenül várakozásra kényszerül, akkor miatta az egész csodálatos szupergyors huszonnégymagos negyvennyolcszálas gép is várni fog.
–
A baj pedig ott következik be, amikor ezek az alacsonyrendű programok a magas prioritásuk miatt olyan dolgokhoz is hozzáférhetnek, amihez abszolúte nem volna joguk hozzáférni.
–
Normális rendszerekben persze ilyen nem történhetne meg, mivel ott az adott program csak annyit látna a gépből, ami valóban rá tartozik.
–
Ilyen rendszereket már a tranzisztoros gépek korában, a 60-as évek elején is építettek, tehát szó sincs róla, hogy akár fizikailag, akár szellemileg problémát jelentene a dolgot így csinálni.
–
Csakhogy az a helyzet, hogy amíg a trágyakupacot is el lehet adni, addig a fejlesztők nem érdekeltek abban, hogy tisztességes rendszereket építsenek.
–
Az okostelefonok korának küszöbén ez a probléma egyre inkább kezd halálosan komollyá válni.
Eddig a számítástechnikai rendszerek fejlesztői megúszhatták azzal, hogy elhárították magukról a felelősséget a program rejtett hibáiért, mondván, hogy a vevő elfogadja és tudomásul veszi, hogy a rendszer „olyan, amilyen”.
–
Félő viszont, hogy ha elérkezünk az 5G korába, amikor mindenki teljesen ki lesz szolgáltatva az okostelefonjának, akkor a rendszer meghekkelése olyan tömegkatasztrófákhoz vezethet, és az már a rendszerfejlesztők részéről nem lesz puszta vállvonogatással elintézhető.
–
Épp ellenkezőleg: a károsultak okkal fogják majd feltételezni, hogy a fejlesztők szándékosan, visszaélés céljából hagytak nyilvánvalóan sebezhető felületeket a rendszerben.
Ugyanis a fogyasztók is kitaláltak már erre egy formulát: „az elérhető legjobb megoldás alkalmazásának kötelezettségét”.
–
Egy szó mint száz: ideje volna, ha a vírusok íróit nem bűnözőknek, hanem önkéntes közhasznú tesztelőknek, a vírusokkal szemben védetlen rendszerek forglmazóit pedig rosszhiszemű kontároknak kezdenénk nevezni.
–
Akkor esetleg volna még esély rá, hogy a számításteshnikai rendszereinket még azelőtt gatyába rázzuk, mielőtt még a sebezhetőségük valami súlyos következménnyel járna.
Bocsi a kilométerekért… :-(
poliverzum, te vagy az?
Nem, én a másik vagyok :-)
Mi az, hogy kétpercente? Nyelvtanból egyes. Kétpercenként lenne a helyes megoldás.